Az RSM TISAX felkészítési és audit tanácsadásunk során támogatást nyújtunk az autóipari beszállítók és szolgáltatók számára az információbiztonsági elvárásokra való felkészülésben, a megfelelő assessment scope és célkitűzés meghatározásától az ISA-alapú GAP elemzésen és kontrollfejlesztésen át az audit támogatásig.
Külön támogatást nyújtunk az ISA2027 követelményeire való felkészüléshez és az ISA 6-ról történő átállás megtervezéséhez is.
Az autóipari értékláncban a bizalmas fejlesztési adatok, prototípusok, ügyféladatok és üzletkritikus szolgáltatások védelme nem csak belső elvárás, hanem partneri belépési feltétel. A TISAX az információbiztonsági érettség egységes, a partnerek felé kontrolláltan megosztható bizonyítását támogatja.
Mi az a TISAX?
A TISAX (Trusted Information Security Assessment Exchange) az autóipari iparágban alkalmazott információbiztonsági értékelési és eredménymegosztási keretrendszer. A TISAX az ISA (Information Security Assessment) követelményeire épül, és célja, hogy az autóipari beszállítók egységes módon tudják igazolni információbiztonsági felkészültségüket partnereik felé.
A TISAX megfelelés előnyei
A TISAX megfelelés előnyei az autóipari beszállítóknak
- Partneri elvárások teljesítése: OEM vagy Tier 1 partner a beszállítói kapcsolat feltételeként kérheti a megfelelő TISAX eredményt.
- Piaci és beszállítói pozíció: az információbiztonsági felkészültség igazolása új üzleti kapcsolatoknál is elvárássá válhat.
- Egységes eredménymegosztás: a TISAX eredmények az ENX platformján kontrolláltan megoszthatók a kiválasztott üzleti partnerekkel.
- Információbiztonsági érettség: a felkészülés nemcsak dokumentációt, hanem működő kontrollokat és bizonyítható folyamatokat követel meg.
Kiknek lehet szüksége TISAX felkészítésre?
- Autóipari beszállítók, akiknek OEM, Tier 1 vagy más stratégiai partner TISAX eredmény bemutatását írja elő.
- Mérnöki, K+F, tesztelési vagy prototípusokkal kapcsolatos szolgáltatást nyújtó vállalkozások.
- IT, szoftverfejlesztési, felhő- vagy üzemeltetési szolgáltatók, amelyek autóipari ügyféladatokat vagy fejlesztési környezeteket kezelnek.
- Olyan szervezetek, amelyek bizalmas információt, személyes adatot vagy üzletkritikus szolgáltatást kezelnek autóipari partnerek számára.
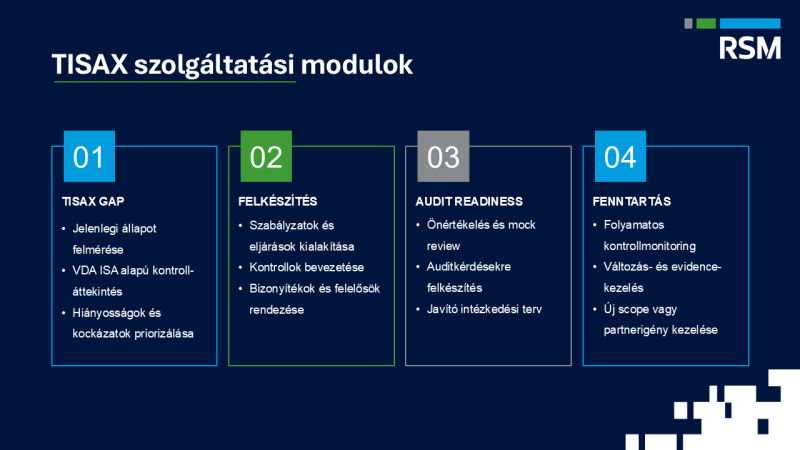
TISAX felkészítés fő lépései - hogyan segít az RSM?
Az RSM IT Risk Advisory szakértői audit-szemléletű, kockázatalapú megközelítéssel támogatják a TISAX felkészülést. Célunk, hogy a megfelelés ne csak dokumentált, hanem bizonyítható és fenntartható legyen.
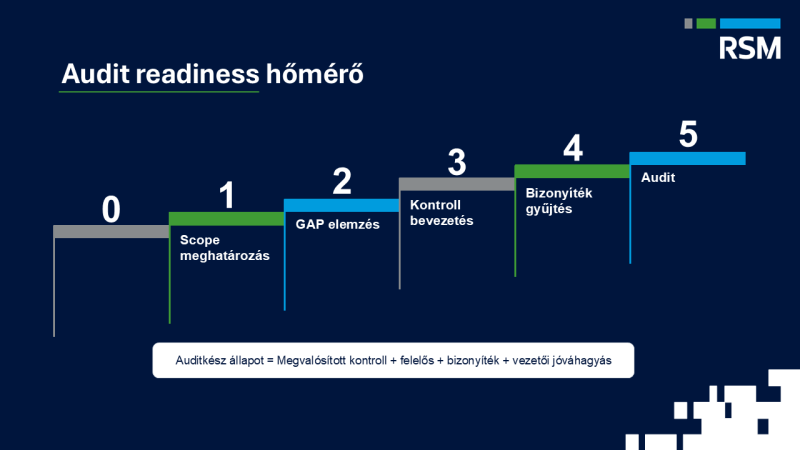
- TISAX érintettség, partneri elvárás és assessment scope tisztázása.
- ISA-alapú GAP elemzés és érettségi értékelés.
- Kockázatarányos akcióterv és fejlesztési roadmap.
- Információbiztonsági szabályzatok, eljárások és kontrollok kialakítása vagy frissítése.
- Bizonyítékcsomag és audit dokumentáció előkészítése.
- Munkatársi tudatosítás és interjúfelkészítés.
- Audit providerrel történő egyeztetés támogatása, findings és corrective action plan kezelése.
- Fenntartási támogatás a TISAX eredmény 3 éves ciklusára, megújítására és az új ISA-verziókra történő átállásra.
TISAX felkészítésre kérek ajánlatot
ISA2027 felkészítés és átállás
A VDA 2026-ban közzétette az ISA2027 követelménykatalógust, amely a 2027. január 1-jétől megrendelt TISAX assessmentek alapja lesz. Az új verzió egyben éves, évszám-alapú ISA kiadási ciklust vezet be, ezért a felkészülés során már nemcsak az aktuális kontrollállapotot, hanem a követelményváltozások kezelését is érdemes beépíteni a működésbe.
Az RSM az ISA 6 és az ISA2027 közötti eltérések célzott értékelésével segít abban, hogy a szervezet időben megtervezze az átállást, és az új követelményekhez szükséges kontroll-, dokumentációs és evidence-fejlesztéseket.
ISA2027 átállás – hogyan segít az RSM?
- ISA 6 - ISA2027 delta/GAP elemzés és átállási roadmap.
- Felkészítés a megerősített beszállítói és supply chain security követelményekre.
- A Prototype Protection új struktúrájának, nyomonkövetési és életciklus-elvárásainak értékelése.
- A meglévő ISO/IEC 27001:2022, NIST CSF 2.0 és ISA/IEC 62443 kontrollkapcsolatok figyelembevétele és újrahasznosítása.
- Szabályzatok, felelősségek, tudatosítási programok és audit evidence frissítése az ISA2027 alapján.
- Auditidőzítés és átállási stratégia kialakítása az assessment providerrel egyeztetve.
A már megszerzett TISAX label érvényességét az éves ISA-frissítés önmagában nem rövidíti le; a label a saját érvényességi idejéig fennmarad. Az új verzióra való felkészülés ezért elsősorban a következő assessment, scope-bővítés vagy megújítás időzítésénél válik kiemelten fontossá.
Miért válassza az RSM-et a TISAX megfelelés és az ISA2027 átállásra való felkészítésben?
- Integrált információbiztonsági megközelítés: TISAX, ISO 27001, NIS2, GDPR és beszállítói kockázatkezelés összehangolása.
- Audit-szemléletű felkészítés: nem csak szabályzatot készítünk, hanem evidence-et és működő kontrollt építünk.
- Gyakorlati roadmap: priorizált, felelősökkel és határidőkkel rendelkező akcióterv.
- Fenntartható megfelelés: a TISAX eredmény megszerzése után támogatjuk az évenkénti felülvizsgálatot és a változáskezelést.
TISAX felkészítésre és ISA2027 átállásra kérek ajánlatot
Gyakori kérdések a TISAX felkészítésről
Mi az a TISAX?
A TISAX az autóiparban alkalmazott információbiztonsági értékelési és eredménymegosztási keretrendszer, amely az ISA követelményeire épül.
Kiknek lehet szüksége TISAX assessmentre?
Elsősorban autóipari beszállítóknak és szolgáltatóknak, amelyeknél OEM, Tier 1 vagy más stratégiai partner TISAX eredményt vár el.
Mi a különbség a TISAX és az ISO 27001 között?
Az ISO 27001 ágazatfüggetlen információbiztonsági szabvány, míg a TISAX kifejezetten az autóipari értéklánc követelményeire épül. Az ISO 27001 jó alap lehet, de nem helyettesíti a TISAX assessmentet.
Mi az ISA2027, és mikortól alkalmazandó?
Az ISA2027 a TISAX assessmentek új követelménykatalógusa, amely a 2027. január 1-jétől megrendelt assessmentekre alkalmazandó.
Meddig érvényes egy TISAX label?
A TISAX label legfeljebb három évig érvényes. Az éves ISA-frissítések önmagukban nem rövidítik le ezt az időszakot.
Mi a TISAX GAP elemzés?
A GAP elemzés feltárja az ISA követelményei és a szervezet jelenlegi működése közötti eltéréseket, és alapot ad a szükséges fejlesztésekhez.
Kapcsolódó tartalmaink
Podcast: Balogh Zoltán IT Risk Advisory Directorral interjú - NIS2 audit után: most keződik az igazi munka
Blog: Balogh Zoltán IT Risk Advisory Director - Lezárult az első NIS2 audit határidő, mi következik ezután?


